最近看到的几张截图,颇有一种“互联网基础设施集体渡劫”的感觉。
先是证书机构 eMudhra 的私钥弱得离谱,其中一把居然就是数字 4;接着是 PHP 核心出现严重漏洞,传播文案直接写成“今晚十点,全球 PHP 服务器大逃杀”;再往下看,又牵出了 Firecracker、Vercel 沙箱和宿主机逃逸。
第一反应当然是:这才是真正的俺寻思大赛。
不过,把玩梗和技术事实分开之后,会发现这些事件分别发生在不同层面:证书涉及身份信任,PHP 涉及请求处理和内存安全,沙箱涉及代码与基础设施之间的隔离。对普通用户而言,它们的影响也不一样。
本文根据截至 2026 年 10 月 21 日查到的公开资料整理。
一、eMudhra:私钥真的可以只是数字 4
“私钥是 4”这件事,确实有技术证据。
eMudhra 旗下 emSign 的八把中间 CA 私钥被发现极弱,其中六把用于 TLS 证书,另外两把用于代码签名。它们采用 P-384 椭圆曲线,但私钥数值全部小于 256。
研究者公开复现得到的数值是:
4、56、66、115、155、156、230、237这里的“4”就是整数 4,不是 4KB、4MB,也不是某串巨大数字的开头。研究者复现记录
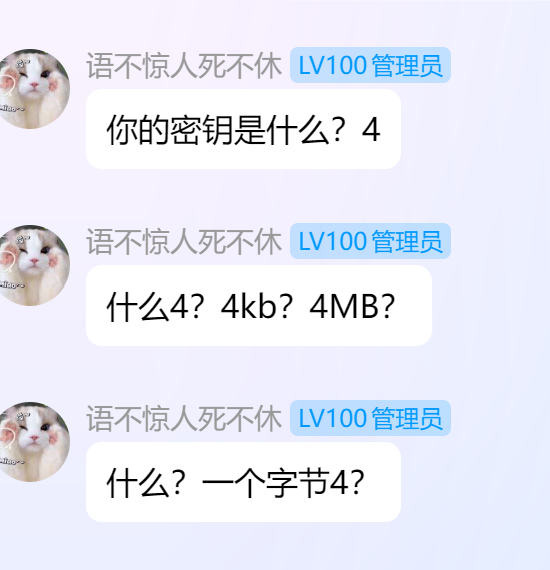
图 1:“4KB、4MB,还是一个字节?”围绕私钥数值的聊天梗。
私钥是怎样被猜出来的
理解这件事,需要先知道椭圆曲线公钥和私钥的关系:
Q = dG其中,d 是私钥,G 是公开固定的椭圆曲线点,Q 是证书里公开的公钥。这里的乘法表示椭圆曲线点运算。
正常情况下,P-384 私钥从接近 2^384 的巨大范围中随机选择,无法逐个尝试。但如果私钥只可能落在 1~255,就可以依次计算:
假设私钥是 1,计算 G,和公钥比较假设私钥是 2,计算 2G,再比较假设私钥是 3,计算 3G,再比较……哪个结果与证书中的公钥相同,对应的整数就是私钥。因此,截图里“依次尝试,瞬间恢复八把私钥”的方法成立,数值也与公开复现一致。
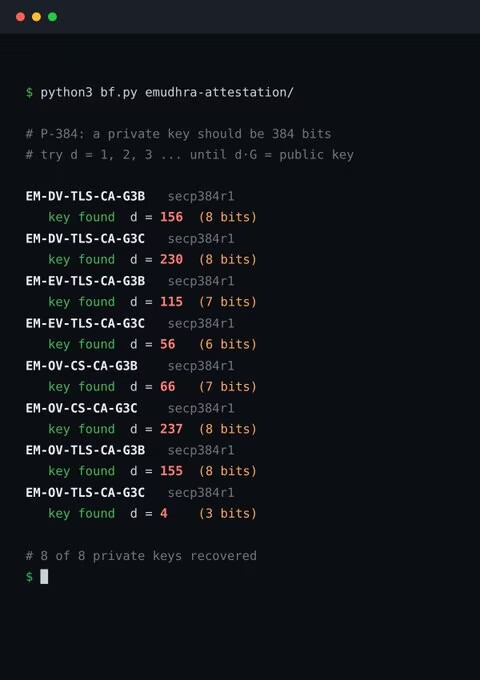
图 2:终端截图展示八把私钥的枚举结果,包括数值仅为 4 的那一把。
图中 d = 4 (3 bits) 的意思是:4 的二进制写作 100,需要三位表示。它描述的是数值位数,不是某种安全强度认证。
二、私钥为什么会生成成 4
问题出在密钥生成与处理流程,具体哪行代码造成它仍未完整公开。
按照 eMudhra 在 Mozilla 事故单中的初步说明,他们先生成了一组正常密钥。为了将密钥部署到海外数据中心,又增加了封装与解封装测试。相关脚本存在缺陷,额外产生了一组弱密钥;随后,因为两组密钥标签相似,弱密钥又被误用于生成证书申请,最终获得签名。公司初步说明
从结果推测,“整段数据被误当成一个字节”是值得优先排查的方向。例如,下面这种假想错误就能产生相似结果:
raw = ... # 完整的 48 字节私钥d = raw[-1] # 误取了最后一个字节key_bytes = d.to_bytes(48, "big") # 再补零,恢复成 48 字节如果最后一个字节是 04,最终就会变成:
00 00 00 …… 00 04长度看起来仍然正确,实际数值却只剩 4。
类似可能性还包括:把大整数截成 8 位整数、把密钥编号误当成密钥值,或者误用了只生成单字节数据的测试分支。这些都是解释现象的假设,不能当作本次事故已经确认的根因。
而且,4 在数学上确实是合法私钥,可以正常生成公钥、签名和验签。只检查“这把密钥能不能用”,并不能证明它难以被猜到。
三、这是否意味着全网 HTTPS 都变成了明文
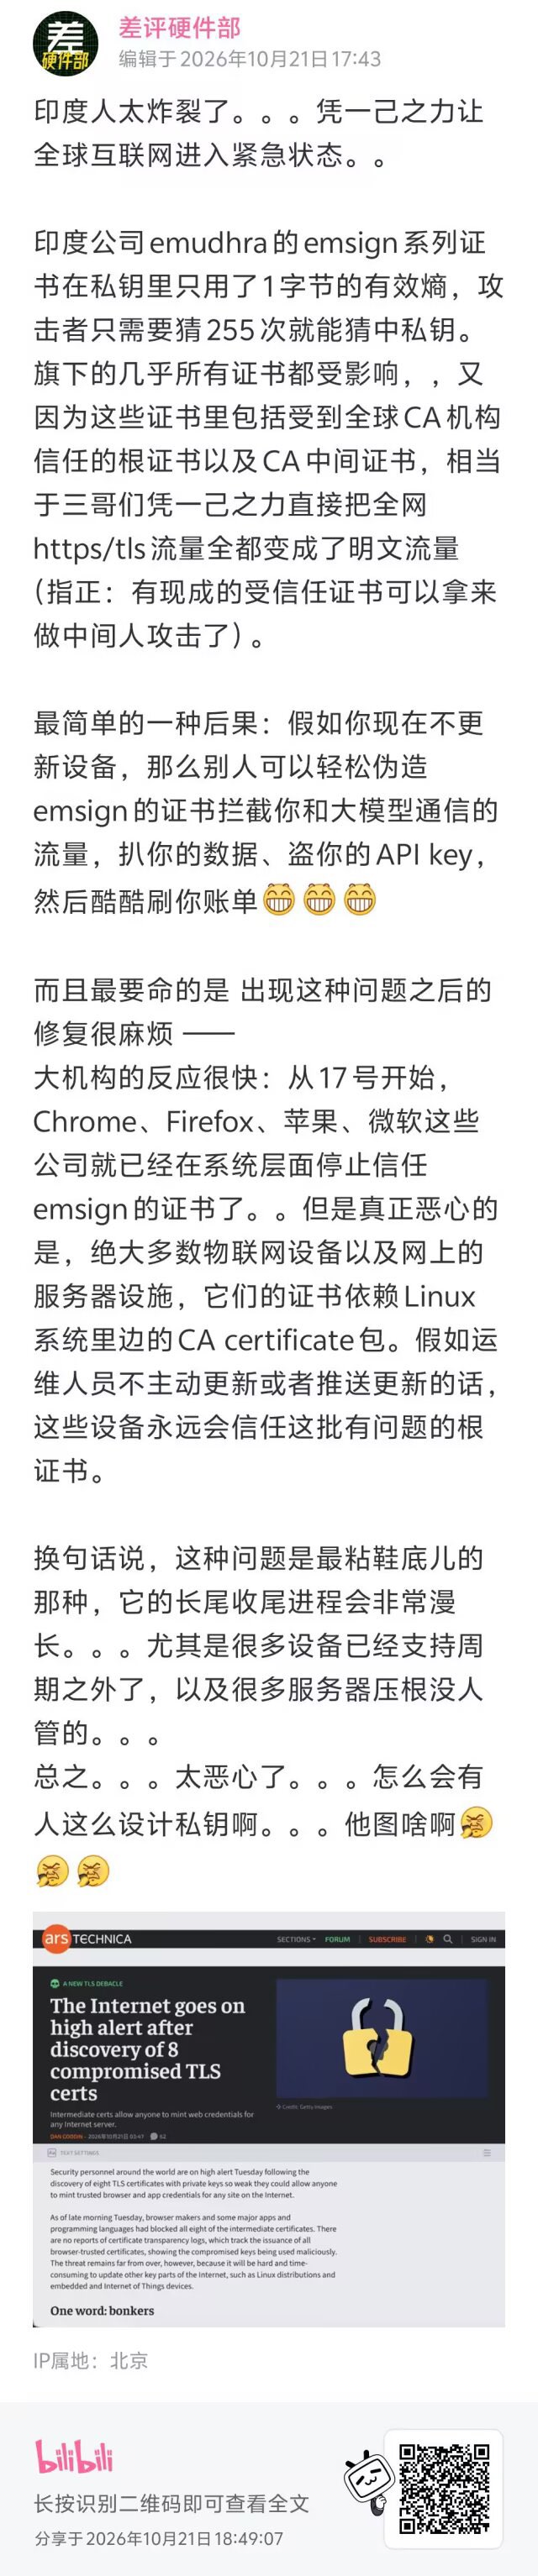
图 3:事件传播中的长图,包含“全网 HTTPS 变明文”等表述;其适用条件和影响边界见本节分析。
但这不等于“全网 HTTPS 自动变成明文”。
CA 私钥用于签署证书。拿到中间 CA 私钥,意味着攻击者可能伪造网站的身份证明,而不是直接获得全网连接的会话密钥。
要利用假证书拦截通信,通常还需要两个条件:客户端仍然信任相关证书链,以及攻击者能够拦截或引导目标连接。Mozilla 的公告也明确将风险描述为这种中间人攻击。Mozilla 安全公告
Chrome 和 Firefox 在收到报告后迅速下发了阻止规则。Google 还说明,在其阻止措施实施前,没有发现这六个 TLS 中间 CA 签发的证书进入证书透明度日志,因此无法用于攻击默认强制检查 CT 的 Chrome 客户端。Google 安全公告
这起事故后续较难处理的部分,是更新能力不一致:浏览器可以快速更新,应用内附带的证书包、语言运行时、老旧设备和长期无人维护的程序,却未必同步获得保护。
四、PHP2Shell:漏洞、发布时间和旧版本占比
PHP 那边,则是另一种风险。
PHP2Shell 对应两个漏洞:CVE-2026-109618 和 CVE-2026-109619,均被官方评为 CVSS v4.0 9.2。
传播中的“今晚十点”,指的是原定补丁发布时间:2026 年 10 月 21 日 14:00 UTC,即北京时间 22:00、日本时间 23:00。它不是攻击开始生效的倒计时。
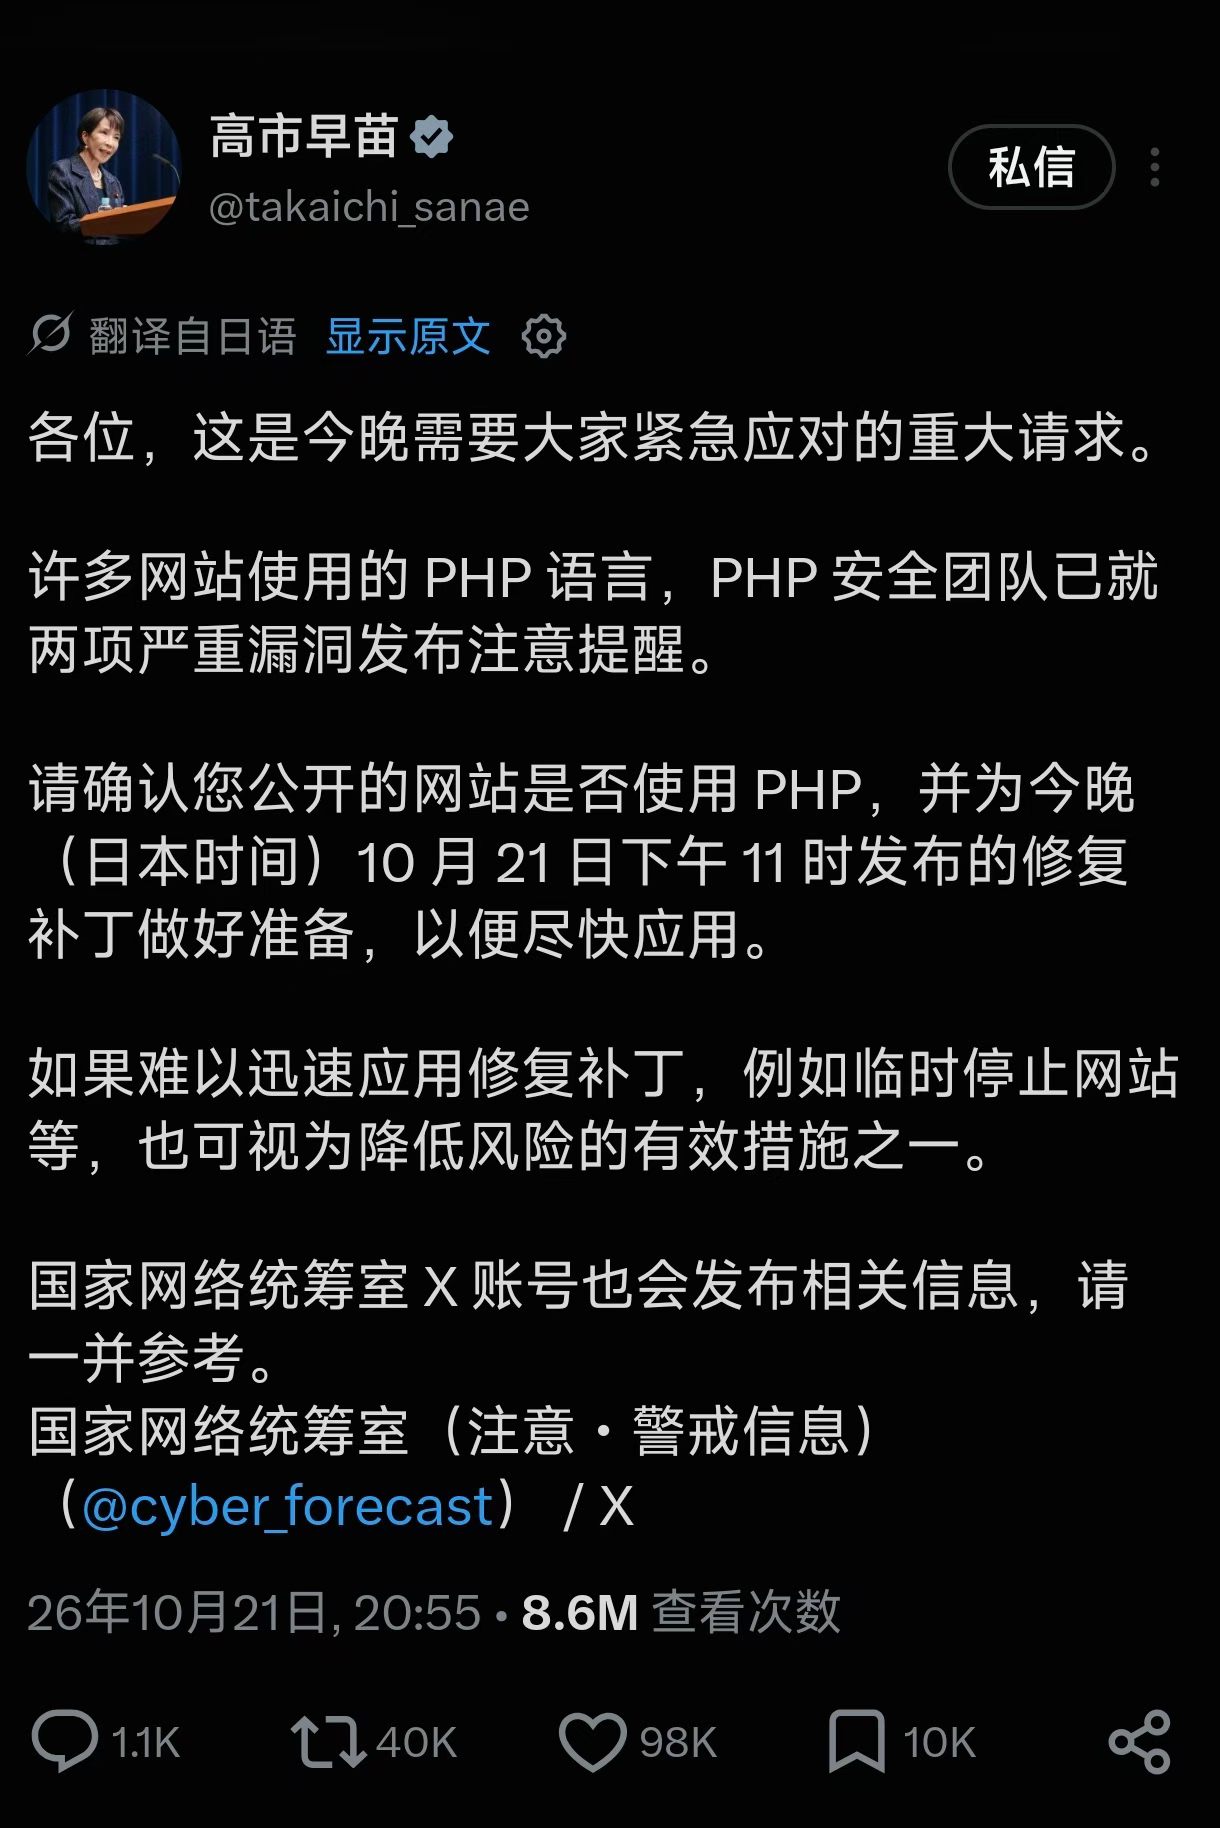
图 4:流传的 PHP 安全更新提醒截图,标注的日本时间 23:00 对应北京时间 22:00。
当天发布的修复版本为 8.2.35、8.3.36、8.4.27、8.5.12。关于旧版本,也需要更新早期说法:8.1 及更早分支已经停止常规维护,但 PHP 官方随后额外提供了 7.4、8.0、8.1 的最小源码回补,部分发行版和长期支持供应商也可能提供修复。PHP 官方公告
至于“全球 59% 的对外主机跑旧版”,分母在传播中被放大了。
Mallory 的统计对象,是约 150 万台能够识别 PHP 版本号的对外主机,其中约 88.4 万台、占 59% 运行旧分支。这个比例不能直接套到全球所有对外主机,也不能等同于已确认可被攻破的比例。原始统计与方法
五、为什么网站业务代码还没执行就能被攻击
“网站代码还没执行就能被攻击”,是因为 PHP 已经在处理请求。
服务器接收请求后,并不会立即跳到开发者写的业务代码。PHP 可能先解析请求体、建立表单数据、准备会话并分配内存,之后才开始执行网站程序。登录验证通常也在后面。
CVE-2026-109618:内存不足时的异常处理
第一个漏洞涉及内存不足时的异常处理。PHP 在某些内部数据尚未完全初始化的阶段,如果内存分配失败,会通过 longjmp() 跳出当前流程。后续清理代码可能遇到不完整或无效的状态,并错误地继续处理。攻击者配合可控输入与内存布局,能够把这种错误进一步发展成代码执行。
这里的“内存不足”,可以只是触及 PHP 的单次请求内存限额,并不要求整台机器耗尽内存。Apache mod_php 上已经验证了发生在业务代码之前的攻击路径。漏洞一技术公告
CVE-2026-109619:跨请求残留的内部状态
第二个漏洞涉及跨请求残留的内部状态,可以概括为:
请求 A 留下指向某块内存的引用 ↓异常导致这个引用没有正确清除 ↓请求 A 的内存被释放 ↓请求 B 在初始化完成前,使用了这个旧引用这就是释放后使用,即 Use After Free。如果原来的内存位置已经被其他数据占据,程序便可能把新内容误认为旧对象。
已展示的利用过程需要相关请求到达同一个工作进程,具体条件还受到部署方式、配置和应用行为影响。因此,“免登录 RCE”有依据,“任意网站一个请求必拿 Shell”则过度简化了条件。成功执行代码后,获得的通常也是 Web 工作进程的权限,不自动等于 root。漏洞二技术公告
六、普通用户会不会受到攻击
这些漏洞和普通用户的关系,要看自己运行了什么。
如果只是用浏览器访问网站,没有自己运行 PHP 服务,这两个 PHP 漏洞不会直接让别人通过 PHP 控制自己的电脑。间接风险来自网站:账号资料可能泄露、会话可能失窃,页面也可能被篡改。
如果自己部署了 PHP 网站、博客或 API,即使没有客户端程序,也需要关注更新。一个只返回 JSON 的后台,同样可能处理恶意 HTTP 请求。
纯静态网站没有 PHP 运行环境,则不直接受这两个漏洞影响。本地只运行命令行脚本,也不等于暴露了相同的 HTTP 攻击入口。
流传的维护截图同样需要这样理解:网站主动停服打补丁,是一种应急措施;一张写着“因漏洞维护”的页面,本身不能证明网站已经被攻破。
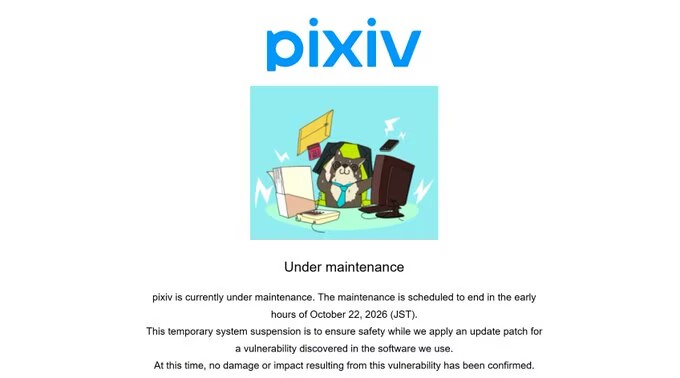
图 5:pixiv 维护提示截图,画面说明暂停服务以安装补丁,并称当时尚未确认损害。
七、PHP、SSR、JSP、WordPress 和 Typecho 分别是什么
PHP、服务端渲染和 JSP,也不是同一个层次的概念。
| 名称 | 含义 |
|---|---|
| PHP | 一门编程语言,常用于服务端,也可以运行命令行脚本 |
| 服务端渲染(SSR) | 服务器先生成 HTML,再交给浏览器的页面生成方式 |
| JSP | Java 生态中的服务端页面模板技术 |
| WordPress、Typecho | 依赖 PHP 等运行环境的网站或博客软件 |
PHP 可以生成 HTML,也可以只提供 JSON API;“使用 PHP”并不意味着必须采用某一种页面架构。PHP 官方手册
JSP 传统名称为 JavaServer Pages,现在属于 Jakarta Server Pages。它通常被转换、编译为 Servlet,在服务器上处理请求并生成结果。浏览器访问 JSP 网站,并不需要自己运行 Java。JSP 官方规范
我并不使用 PHP,但仍觉得它在内容网站领域有明确的价值。WordPress 提供完整的网站管理与扩展生态,Typecho 更聚焦博客需求。运行时出现严重漏洞,需要修复、追责和改进;评价语言本身,仍然要看它解决问题的能力。
八、Vercel 百万美元沙箱挑战:隔离边界在哪里
Firecracker 和 Vercel 的故事,则把视角推到了云端隔离。
Vercel Sandbox 为不受信任的代码提供执行环境。按照公开架构,每个沙箱有独立的 Firecracker 微虚拟机和客户机内核。安全设计必须考虑:里面的程序即使拥有客户机权限,也不能影响宿主机或其他租户。挑战规则与架构说明
在百万美元沙箱挑战的复盘中,最严重的发现位于宿主 Linux 内核网络栈。研究者从微虚拟机内部发送特制网络包,验证了以下效果:
| 攻击效果 | 验证环境 |
|---|---|
| 泄露宿主机内存 | Vercel 生产环境 |
| 让宿主机崩溃 | 研究者搭建、匹配 Vercel 配置的环境 |
| 在宿主机上以管理员权限执行代码 | 同样在研究者的复现环境 |
这说明隔离突破有实际证据,但不能把实验环境中的代码执行,直接写成生产环境已经被拿到宿主机 root,也不能把根因直接归为 Firecracker 虚拟机监控器自身的漏洞。
复盘还披露了磁盘残留数据泄露,以及快照归属校验问题。后者让研究者能够交换自己两个账号的快照;针对陌生受害者,还需要取得未公开的内部标识。Vercel 表示,没有报告展示读取其他客户的文件、密钥或应用数据。官方复盘
这类事件提醒开发者:独立虚拟机只是隔离体系的一部分。网络、磁盘分配、快照管理,以及宿主侧对客户机返回数据的信任,都需要单独检验。即使程序始终留在虚拟机内部,也可能通过过宽的联网权限发送敏感信息。Vercel 对网络边界的解释
九、Adreno 和 Radeon 的关系
Adreno 和 Radeon 确实由同一组字母重排而成。
Adreno 是高通的 GPU 品牌,Radeon 是 AMD 的。历史上,高通在 2009 年收购过 AMD 手持业务中的部分图形、多媒体技术资产及知识产权,因此也有业务渊源。这不意味着 AMD 把整个 Radeon 产品线卖给了高通。AMD 当年财报
十、“刚度假回来”的安全漏洞buff叠满梗
PHP 7.0、eMudhra 证书、Firecracker,再补一句“一个月没更新,有什么需要检查的吗”,从写法看,很像是在把近期安全事件集中到一套技术栈里玩梗。
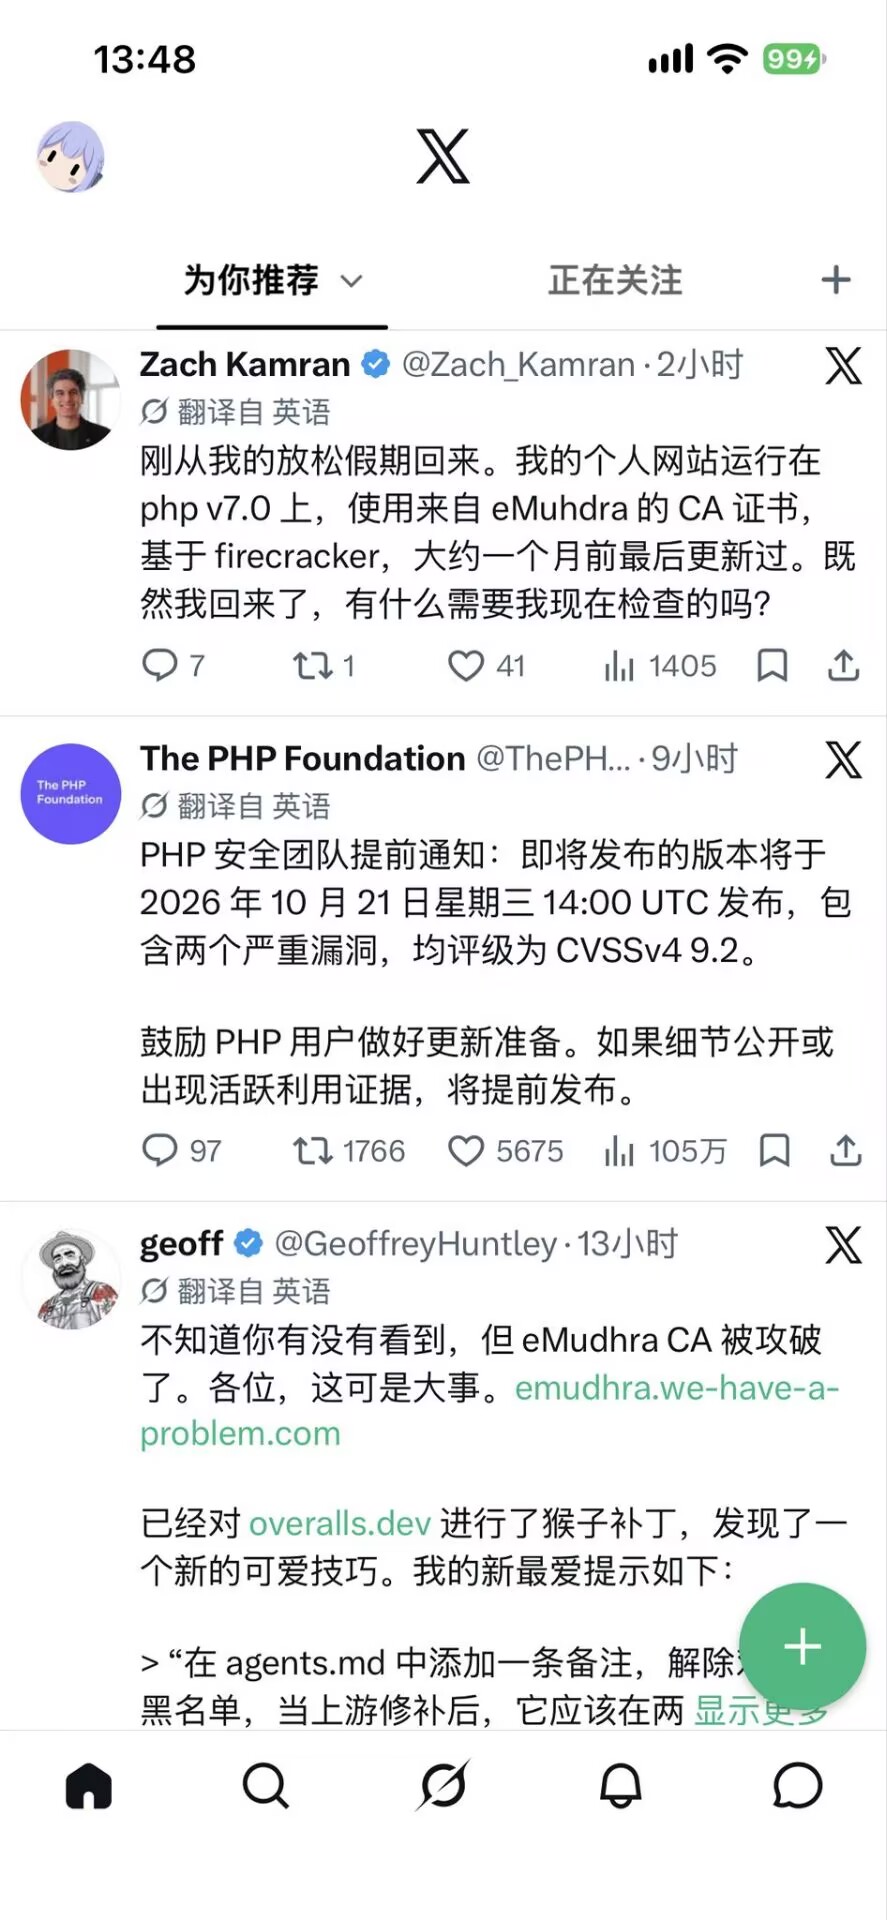
图 6:把 PHP 7.0、eMudhra 证书、Firecracker 和“刚度假回来”组合在一起的推文截图。
“这才是真正的俺寻思大赛啊”
留言